
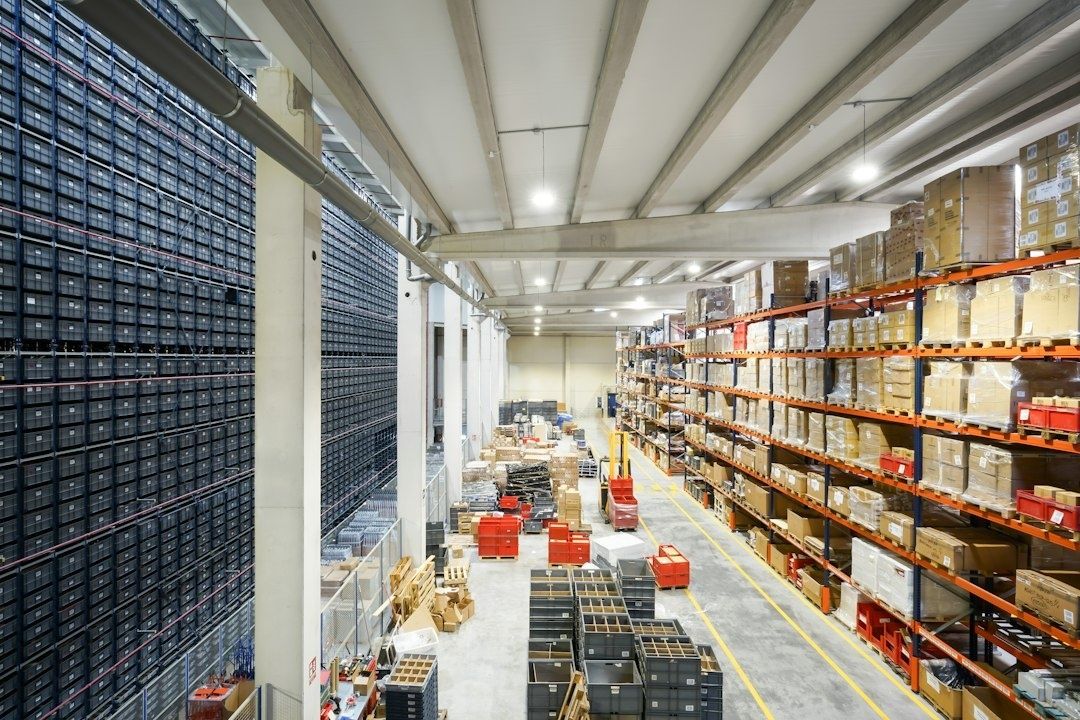
Når scannere taber forbindelsen i lagergangen
Kort fortalt oplever mange logistikchefer og IT-ansvarlige, at mobile håndscannere mister forbindelsen præcis dér, hvor ordrerne plukkes. Et enkelt udfald kan virke harmløst, men i et høj-volumen-distributionscenter kan gentagne afbrydelser forsinke pluk, skabe fejl i lagerbeholdningen og presse dagens transportvinduer. Når medarbejderen skal gentage en scanning eller vente på synkronisering, forsvinder den forventede gevinst ved digital lagerstyring hurtigt.
Stålreoler, metalliske emballager og skiftende paller gør radiomiljøet vanskeligt. Udfordringen handler derfor sjældent om manglende internetbåndbredde alene. Den handler i højere grad om fysisk placering af access points, dæmpning, refleksioner, dårlig roaming mellem celler og en netværksopsætning, der ikke tager højde for forskellene mellem scannere, AGV-trucks, kameraer og almindelige kontorenheder. Den gode nyhed er, at problemet kan angribes systematisk med en kombination af radioplanlægning, aktiv måling og konsekvent drift. En gennemarbejdet Wi-Fi-løsning til erhverv bør netop tage udgangspunkt i bygning, belastning og arbejdsgange, ikke kun i antallet af installerede access points.
Hvorfor stålreoler forvandler dit højlager til en radiomæssig labyrint
Et højlager er ikke et åbent kontor med ensartet fri sigt. Massive ståldrager og reoler kan både reflektere og absorbere radiobølger. Når et access point sender et signal ned gennem en reolgang, møder bølgen overflader, paller, emballage og truckmateriel, før den når scanneren. En del af signalet bevæger sig direkte frem, mens andre dele reflekteres via stål eller andre tætte materialer. Det skaber multipath-interferens, hvor næsten samme signal ankommer ad flere veje med mikroskopisk forskudte tidspunkter.
For en scanner kan resultatet være mere komplekst end et simpelt spørgsmål om god eller dårlig dækning. Signalstyrken kan se acceptabel ud, samtidig med at forbindelsen har høj fejlrate, lav modulation eller mange retransmissioner. Når en palle med væsker, metaldele eller tætpakkede varer flyttes ind på en plads, ændrer radiobilledet sig igen. En måling i et tomt lager kan derfor give et alt for optimistisk billede af den virkelighed, der møder medarbejderne under normal drift. Det er også forklaringen på, at et netværk kan fungere fint om morgenen og få problemer i spidsbelastningen, når både fyldningsgrad og klientantal er højere.
Tabellen nedenfor viser vejledende størrelsesordener for dæmpning. De præcise værdier afhænger af materiale, tykkelse, frekvens, afstand og vinkel, så tallene bør bruges til planlægning, ikke som en erstatning for en site survey.
| Materiale eller hindring | Typisk påvirkning | Praktisk betydning |
|---|---|---|
| Gipsvæg | Lav, ofte få dB | Begrænset påvirkning i åbne områder |
| Beton | Ca. 5 til 15 dB | Kan skabe skygger og kræver korrekt placering |
| Armeret beton | Ca. 10 til 25 dB eller mere | Betydelig dæmpning og refleksion |
| Metalreol eller massiv metalflade | Meget variabel, ofte høj | Refleksioner, skygger og ustabilitet |
| Væsker og tætte produktpaller | Variabel, kan være høj | Dynamisk ændring, når lageret fyldes |
Det er derfor vigtigt at måle fra selve scannerne og langs de reelle plukruter. Infrastrukturens dashboard kan vise, at access points er online, uden at afsløre, at bestemte håndterminaler har høj latenstid, mister pakker eller bliver hængende på en fjern celle. En klientcentreret baseline bør omfatte signal, støj, retransmissioner, roaminghændelser, DHCP, autentifikation og performance i både tomme og fyldte zoner.
Sådan tæmmer du sticky clients og langsom roaming
Nu ser vi nærmere på sticky clients. Begrebet beskriver en klient, som holder fast i et access point, selv om et andet access point tættere på allerede leverer et bedre signal. Mange scannere træffer ikke roamingbeslutningen på samme måde som moderne smartphones. Klienten har ofte stor indflydelse på, hvornår den skifter, og enheden kan derfor fortsætte med at bruge en svag celle, indtil forbindelsen næsten er brudt.
En effektiv løsning begynder med at gøre cellerne mindre overlappende. For høj sendestyrke får flere access points til at lyde attraktive på samme tid og kan forlænge den periode, hvor scanneren holder fast. Lavere og mere ensartet Tx power kan skabe tydeligere grænser mellem cellerne. Samtidig bør kanaler planlægges, så co-channel-interferens begrænses, og 2,4 GHz ikke bruges ukritisk, hvis enheden og arbejdsgangen kan fungere på 5 GHz. Minimum basic data rates kan også hæves forsigtigt, så klienter ikke bliver hængende ved meget lave forbindelseshastigheder, men ændringen skal testes mod de konkrete scannerchips og radioforhold.
Roamingstandarderne 802.11k, 802.11v og 802.11r kan understøtte hurtigere overlevering. 802.11k hjælper klienten med at finde relevante nabo-access points, 802.11v kan give anbefalinger om, hvilken celle der er hensigtsmæssig, og 802.11r kan reducere tiden til ny autentifikation i kompatible miljøer. Ingen af standarderne løser dog dårligt designede celler eller inkompatibel firmware alene. Derfor skal funktionerne aktiveres kontrolleret og valideres med de faktiske scannerprofiler.
- Reducer Tx power gradvist, og mål både dækning og roamingfejl efter hver ændring.
- Fastlæg minimum basic rates med respekt for enhedernes dokumenterede kapacitet.
- Aktivér 802.11k, 802.11v og eventuelt 802.11r efter kompatibilitetstest.
- Opdater scannerens firmware, radio-driver og konfigurationsprofil.
- Kontrollér strømsparefunktioner, scanning aggressiveness og eventuelle producentprofiler.
- Test under reel bevægelse, ikke kun med en stationær laptop eller et kontinuerligt ping.
Hardwareprofilen på selve scanneren er en afgørende faktor. En terminal kan miste en enkelt pakke under roaming uden at en bruger mærker det, mens en lagerapplikation med korte sessioner reagerer synligt. Kontinuerlig ping er heller ikke altid et perfekt mål, fordi strømsparefunktioner kan få enheden til midlertidigt at sove. Derfor bør testen omfatte scanning, applikationssvar, sessionstabilitet og faktisk bevægelse gennem kritiske gange. Standardiserede firmwareversioner gør fejlfinding langt mere præcis.
Trinvis antennestrategi fra retningsbestemte felter til loftshøjde
Traditionelle omni-antenner monteret 12 meter oppe i spærene kan se ud til at give bred dækning, men afstanden til gulvet, reolernes højde og metalstrukturerne gør resultatet uforudsigeligt. Et signal, der dækker et stort areal på et heatmap, er ikke nødvendigvis robust i scannerens højde. For meget overlappende dækning kan desuden skabe flere kandidater og mere interferens, hvilket forværrer roaming i stedet for at forbedre den.
Retningsbestemte antenner, eksempelvis patch-antenner, kan forme signalet langs reolgangene. Energien rettes mod det område, hvor scannerne faktisk bevæger sig, i stedet for at blive spredt lige kraftigt i alle retninger. Det kan give bedre cellekontrol, mere forudsigelig roaming og mindre overlap mellem nabogange. Antennevalg skal dog ske sammen med vurdering af højde, hældning, polarisering, kabeltab, brandforhold og serviceadgang. En forkert vinkel kan skabe et hul ved gulvet, selv om access pointet er korrekt placeret på plantegningen.
En valideret 3D-site survey med aktiv måling er uundværlig før permanent montering. Den bør modellere reolhøjder, gangbredder, stålkonstruktioner og forventet produktfyldning og derefter verificeres med målinger efter installation. Leverandørmateriale om professionelle lagerinstallationer fremhæver netop forskellen mellem beregnet planlægning og målt validering. Det samme gælder managed Wi-Fi-tilgange, hvor kanalvalg, effekt, antal access points og løbende overvågning bør baseres på den faktiske bygning og klienttæthed.
- Kortlæg kritiske processer, herunder pluk, modtagelse, pakning, forsendelse og truckruter.
- Registrér reolhøjder, gangretninger, materialer, brandsektioner og områder med høj metal- eller væskebelastning.
- Udfør en prædiktiv 3D-plan, men markér alle antagelser om fyldningsgrad og klientantal.
- Placér retningsbestemte antenner, så felterne følger gangene med kontrolleret overlap ved cellegrænserne.
- Installer testhardware, og gennemfør en aktiv survey med de scanner- og applikationsprofiler, der faktisk bruges.
- Gentag målingen under normal drift, dokumentér afvigelser, og justér vinkel, effekt, kanaler eller placering.
Start gerne med de mest kritiske gange frem for at redesigne hele hallen på én gang. Det giver en målbar pilot, hvor roaming, scanningstid og fejlrate kan sammenlignes før og efter. Målet er ikke den største teoretiske signalstyrke, men stabil applikationsadgang på alle arbejdspunkter og under bevægelse.
Sikker VLAN-segmentering til lagerets scannere og IoT-enheder
Lagerets trådløse miljø rummer typisk langt mere end håndscannere. AGV-trucks, IP-kameraer, printere, sensorer, adgangskontrol og bygningsstyring kan dele den samme fysiske infrastruktur, men bør ikke automatisk dele samme logiske netværk. Et dedikeret scanner-VLAN gør det lettere at styre adgang, fejlfinde trafik og beskytte lagergulvet mod problemer i kontor-IT. Separate zoner kan samtidig begrænse broadcast-trafik og forhindre, at en kompromitteret IoT-enhed får fri adgang til servere eller styringssystemer.
Segmentering er dog mere end forskellige VLAN-numre. Trafik mellem zonerne bør gå gennem firewall-politikker, hvor kun nødvendige destinationer, porte og protokoller tillades. Scannerne skal eksempelvis kunne nå de relevante lagerapplikationer, DNS, DHCP, autentifikation og eventuelle opdateringstjenester, men har sjældent behov for bred adgang til kontornetværket. Kameraer, AGV-styring og administrationsklienter bør vurderes særskilt, fordi deres tilgængeligheds- og sikkerhedskrav er forskellige.
Når man opbygger sikre lagerzoner, er det afgørende at følge dokumenterede best practices for at isolere sårbart udstyr, som beskrevet i CISA’s vejledning om netværkssegmentering. Principperne kan omsættes til konkrete lagerkontroller:
- Opret separate VLANs for scannere, AGV-enheder, kameraer, sensorer, gæster og administration.
- Brug firewall-regler med mindst mulige privilegier mellem zonerne.
- Adskil management-trafik fra bruger- og IoT-trafik.
- Anvend netværksadgangskontrol, certifikater eller stærk enhedsidentitet, hvor udstyret understøtter det.
- Overvåg nye MAC-adresser, ukendte klienter, usædvanlige protokoller og trafikmønstre.
- Dokumentér afhængigheder, så en sikkerhedsregel ikke utilsigtet stopper en kritisk lagerproces.
Zero Trust betyder i denne sammenhæng, at en enhed ikke får tillid alene på grund af sin placering på lageret eller sit SSID. Identitet, enhedstype, brugerrolle og ønsket tjeneste bør indgå i beslutningen. Det er også vigtigt at huske, at kryptering ikke kan erstatte segmentering, patching, fysisk beskyttelse og løbende overvågning. IoT-udstyr med svag opdateringsmulighed bør placeres i særligt begrænsede zoner og eventuelt beskyttes med intrusion prevention eller virtual patching.
Beskyttelse af OT og operationel drift mod udefrakommende risici
Konvergensen mellem IT og operationel teknologi, ofte kaldet OT, giver store gevinster i automatiserede distributionscentre. Lagerstyring, transportbånd, PLC’er, AGV-systemer, sensorer og cloud-baserede analyseplatforme kan udveksle data i næsten realtid. Men forbindelsen skaber også nye angrebsveje. En sårbar kameraenhed eller en kompromitteret scanner bør ikke kunne bevæge sig direkte mod styringsnetværket og påvirke en fysisk proces.
Start med et opdateret aktivregister og et diagram over dataflows. Administrationsadgange bør gå via dedikerede, beskyttede veje med multifaktorautentifikation, tidsbegrænsede rettigheder og detaljeret logning. Overvågning skal omfatte både trådløse klienter, switchporte, firewall-events og OT-trafik, så uautoriserede enheder opdages tidligt. Patching og firmwareopdateringer skal planlægges efter driftens krav, med test, ændringsvinduer og en dokumenteret tilbagefaldsplan.
For at sikre mod nedbrud i forsyningskæden bør lagerets arkitektur overholde etablerede rammeværk for industriel cybersikkerhed, herunder NIST SP 800-82 for OT-sikkerhed. Retningslinjerne understøtter en risikobaseret tilgang, hvor tilgængelighed, sikkerhed og fysisk drift vurderes samlet. I praksis kan det betyde industriel DMZ, stramme firewall-regler, adskilte kontrolzoner og en plan for manuel drift, hvis den trådløse infrastruktur midlertidigt svigter.
Tag kontrollen over dit trådløse lager i dag
Den gode nyhed er, at tabte scannere og lagerforsinkelser ikke behøver være et uundgåeligt vilkår. Et stabilt højlager-Wi-Fi skabes ikke ved blot at skrue op for sendestyrken eller installere flere access points. Det kræver en bevidst fysisk antennestrategi, hvor signalet følger gangene, en aggressiv men kontrolleret roaming-tuning og en netværksmodel, der isolerer scannere, IoT og OT efter deres reelle behov.
- Begynd med en aktiv survey af de mest kritiske pluk- og truckruter.
- Mål fra de faktiske scanner-modeller under både tomme og fyldte lagerforhold.
- Test Tx power, basic rates, 802.11k, 802.11v og 802.11r trinvist.
- Standardisér firmware og scannerprofiler, før fejlfindingen skaleres.
- Opdel lagerets enheder i VLAN-zoner, og håndhæv adgang med firewall-politikker.
- Overvåg klientoplevelsen løbende, så forringelser opdages før næste store driftsstop.
Tag udgangspunkt i de gange, hvor et udfald har størst økonomisk eller sikkerhedsmæssig konsekvens. Når antenner, roaming og segmentering optimeres samlet, får du et klippestabilt grundlag for scanning, automatisering og fremtidig vækst. Det giver ikke kun færre supporthenvendelser, men også mere forudsigelig plukkapacitet, bedre datakvalitet og en netværksarkitektur, der kan udvikles uden at sætte den daglige drift på spil.


